
Blog
BLOG
2025.03.19
巧妙化するサイバー攻撃に要注意【第9回 情報セキュリティブログ】
こんにちは
サンビット情報セキュリティ委員会の吉岡です。
今回は「巧妙化するサイバー攻撃に要注意」と題しましてトレンドマイクロ様が公開された実態調査2024からグラフを参考にして書かせていただきます。
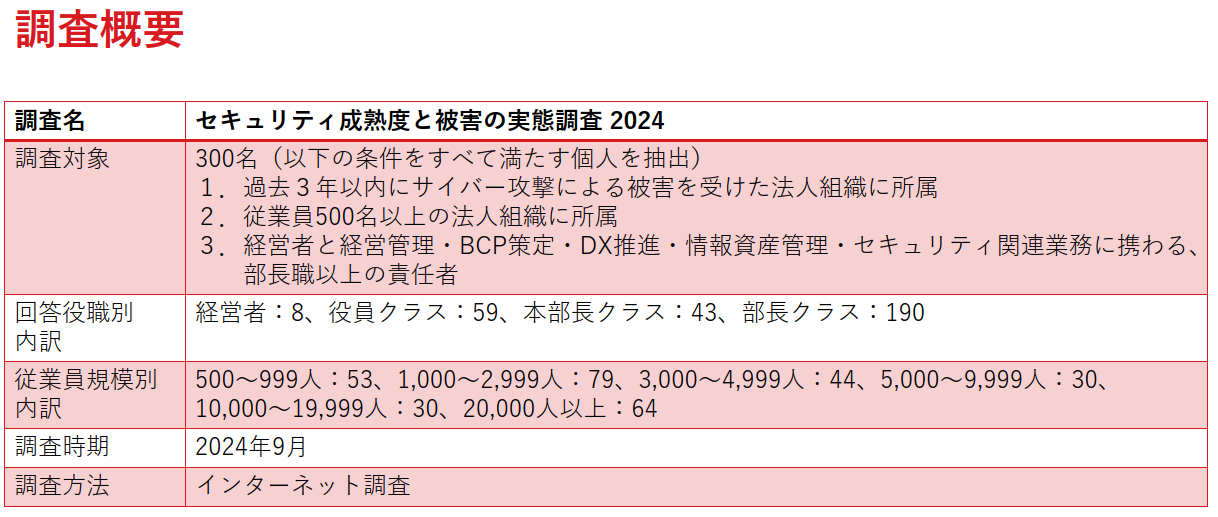
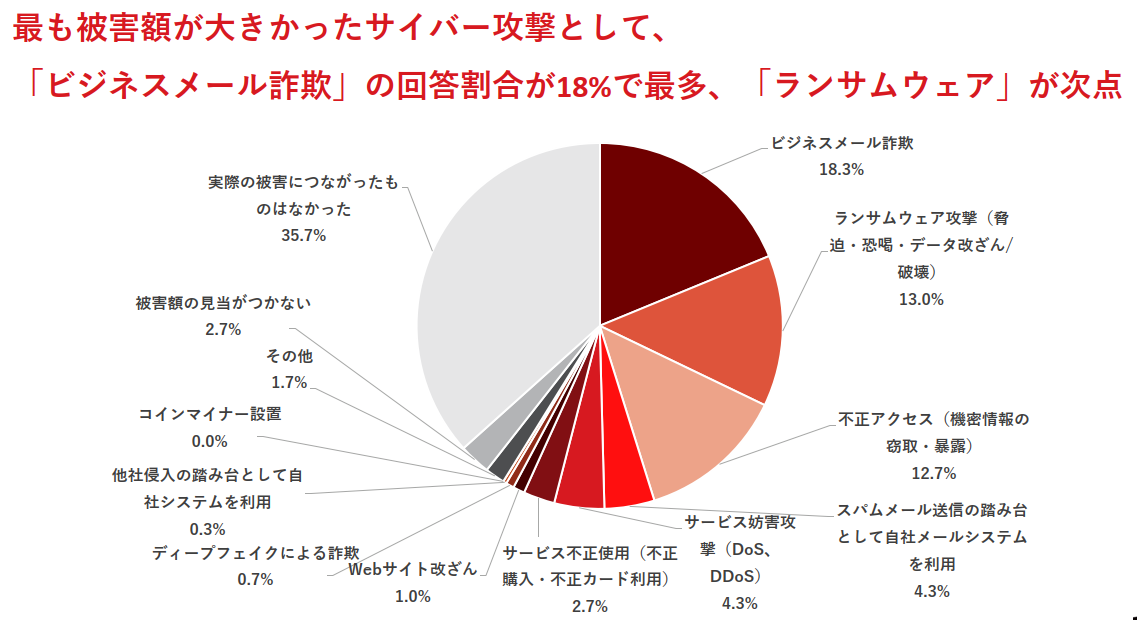
調査結果の円グラフで被害額が大きかったサイバー攻撃は、
- ビジネスメール詐欺「18.3%」
- ランサムウェア攻撃「13.0%」
- 不正アクセス「12.7%」
となっています。上位1位~3位は10%台と4位の「スパムメール送信の踏み台として自社メールシステムを利用」の「4.3%」を大きく上回っています。
一般的に「生成AIの利用」が日常のインターネット利用の多くを占めるようになっている昨今、「生成AI」を利用したビジネスメール詐欺にも多く利用されていると言われています。
以前のように、文面が普通の日本語表現とは異なる言い回しではなく、詐欺とは判断が付かない程、巧妙な日本語表現になっており注意が必要と言われています。
攻撃手段では「フィッシングメール」が「約27%」を占めるとも報告されています。
ランサムウェア攻撃の被害拡大は以下のような背景があると言われています。
RaaS(Ransamware as a Service)の存在
RaaSは犯罪組織向けのビジネスモデルとして、ランサムウェア攻撃を行うためのツールを提供する組織が存在し、サイバー攻撃をする技術や環境、手法が十分でなくてもサイバー攻撃ができるモデルがあると言われています。
ノーウェアランサムの攻撃
ノーウェアランサムとは、従来のランサムウェアとは異なり攻撃時に組織の保有するデータを暗号化するプロセスを必要とせず、データを公表しない代わりに金銭などの対価を要求する手口のことです。
このようにサイバー攻撃をしかける環境もインターネット利用環境の進歩とともに巧妙かつ、多彩な攻撃手法が実施されていると言われています。
私たちは、仕事でも私生活でもインターネットを利用しない生活は想像できなくなっている状況の中で、より有効なインターネット利用で高い生産性をあげるため、個人がセキュリティに関する知識と理解を高めて、セキュリティ対策を実施していけるように社内での情報共有、セキュリティに関する注意喚起を今後とも継続して行きたいと思います。
最近のエントリー
「出社回帰」の時代に、SUNBITがテレワークを続ける理由
2026.10.05
「出社回帰」が広がる今、SUNBITがテレワークを続ける理由とは?通勤負担の軽減や、家族との時間、休養、自己研鑽など、柔軟な働き方には多くの価値があります。対面交流の良さも取り入れながら、社員の健康と自律性、仕事の成果を大切にするSUNBIT。一人ひとりが力を発揮できる働き方への考えをお伝えします。
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】
2026.09.18
生成AIの進化によって、見破ることが難しくなっている「標的型攻撃メール」。差出人の偽装、緊急性をあおる文面、不審な添付ファイルやURLなど、注意すべき4つの特徴を解説します。さらに、社長になりすましてLINEへ誘導する「CEO詐欺」や、MFAの再設定を装う「QRコード詐欺」といった最新手口を紹介し、迅速に報告できる組織づくりの重要性を伝えます。
ラージボール卓球 ~2026年度 男女および級別ダブルス卓球大会~
2026.09.14
昨年度優勝した相性の良い大会で、今年もA級男子ダブルスの上位進出を目指して熱戦に挑みました。予選で完敗したペアへの雪辱、前回の決勝相手との接戦を経て、結果は見事準優勝。パートナーとの連携が勝敗を左右するダブルスならではの難しさや、決勝で攻略できなかった「カットマン」への新たな闘志をつづります。
カテゴリーリスト
アーカイブ
- 2026年10月(1)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索