
Blog
BLOG
2026.07.24
QRコードを使ったフィッシング詐欺が急増【第16回 情報セキュリティブログ】

こんにちは
情報セキュリティ委員会の吉岡です。
近年、サイバー攻撃の手口は極めて巧妙化・複雑化しています。その中でも、現在私たちがもっとも警戒すべきトレンドの一つが、「QRコードを利用したフィッシング詐欺(通称:クイッシング/Quishing)」です。以下に、フィッシング対策協議会が公開している最新の統計データを引用します。
2026年5月の報告件数は「126,061件」に達しており、そのうち「35.6%」がクレジットカードブランドを装ったものとなっています。このように、日常生活に浸透したサービスを悪用する手口が急増しているのが現状です。
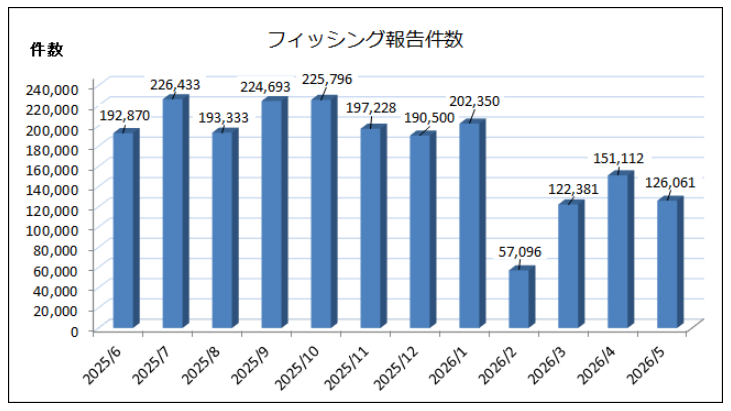
出典:フィッシング対策協議会(フィッシング報告件数)より。
1.なぜ、今「QRコード」が狙われるのか?
従来のフィッシングメールは、本文に記載された「リンク(URL)」をクリックさせるものが大半でした。しかし、多くの企業がセキュリティ対策ソフトを導入したことで、怪しいURLを含むメールは自動的に検知・ブロックされるようになっています。そこで攻撃者が目をつけたのがQRコードです。
セキュリティソフトの目を盗む
多くのメールフィルターは、画像内に埋め込まれたURLの解析を不得手としています。そのため、従来のリンク形式であればブロックされていたはずの悪意あるメールが、「安全なメール」として受信トレイを通過してしまうリスクがあるのです。
モバイル端末という「セキュリティの死角」を突く
パソコンには強力なセキュリティソフトが導入されていても、個人のスマートフォンは対策が手薄なケースが多々あります。QRコードをスマホで読み取らせることで、攻撃者は企業の監視の目が届かない環境へユーザーを誘い出すのです。
2.巧妙化する具体的な手口
特に注意すべき、代表的な2つのパターンをご紹介します。
多要素認証(MFA)の再設定を促す
「セキュリティ強化のため、アカウントのMFA(多要素認証)の再設定が必要です。以下のQRコードをスマートフォンで読み取り、手続きを完了させてください。」
企業のIT管理者を装うこの手口は、セキュリティ意識が高い人ほど「迅速に対応しなければ」という責任感から、ついスキャンしてしまう心理的隙を突いています。
重要書類や給与明細の確認
「今月の給与明細(または社内規約の改定通知)を発行しました。詳細はこちらのQRコードからアクセスしてご確認ください。」業務連絡を装い、知的好奇心や義務感からQRコードをスキャンさせようとする手口です。
3.被害に遭わないための「3つの防衛策」
この潜在的な脅威から組織と個人の資産を守るために、以下の3つの防衛策を徹底することを推奨いたします。
【鉄則1】メール内のQRコードは「原則スキャンしない」
社内連絡であれ、外部企業からの通知であれ、メール本文にQRコードが添付されているケースは極めて稀です。基本的には「怪しい」と疑ってください。
【鉄則2】アクセス先のURL(ドメイン)を必ず確認する
万が一スキャンしてしまった場合も、まだ間に合います。ブラウザが開いた際、アドレスバーに表示されているURLが、公式なものであるか(例:見慣れた社内システムのドメインか)を必ず目視で確認してください。
【鉄則3】迷ったら「正規のルート」からログインする
メールのQRコードからではなく、普段ブックマークしているお気に入りや、社内ポータルサイトから直接該当のページへアクセスし、通知が本物かどうかを確認する癖をつけましょう。
技術が便利になればなるほど、攻撃者はそれを悪用する新しい方法を編み出します。しかし、どれだけ手口が巧妙になっても、「一歩立ち止まって確認する」という私たち一人ひとりの意識が、最大の防御壁になります。
技術の進歩は利便性をもたらす一方で、攻撃者にとっても新たな武器となります。しかし、いかに手口が高度化しようとも、「一歩立ち止まり、正当性を確認する」という一人ひとりの堅実な意識こそが、組織における最大の防御壁となります。不審な兆候を察知した際や、万が一の事態が発生した場合には、迅速に組織のセキュリティ担当部署へ報告・相談できる体制を整えておくことが、被害を最小限に食い止める鍵となります。
最近のエントリー
門司港で南極観測船「しらせ」を見学してきました
2026.10.19
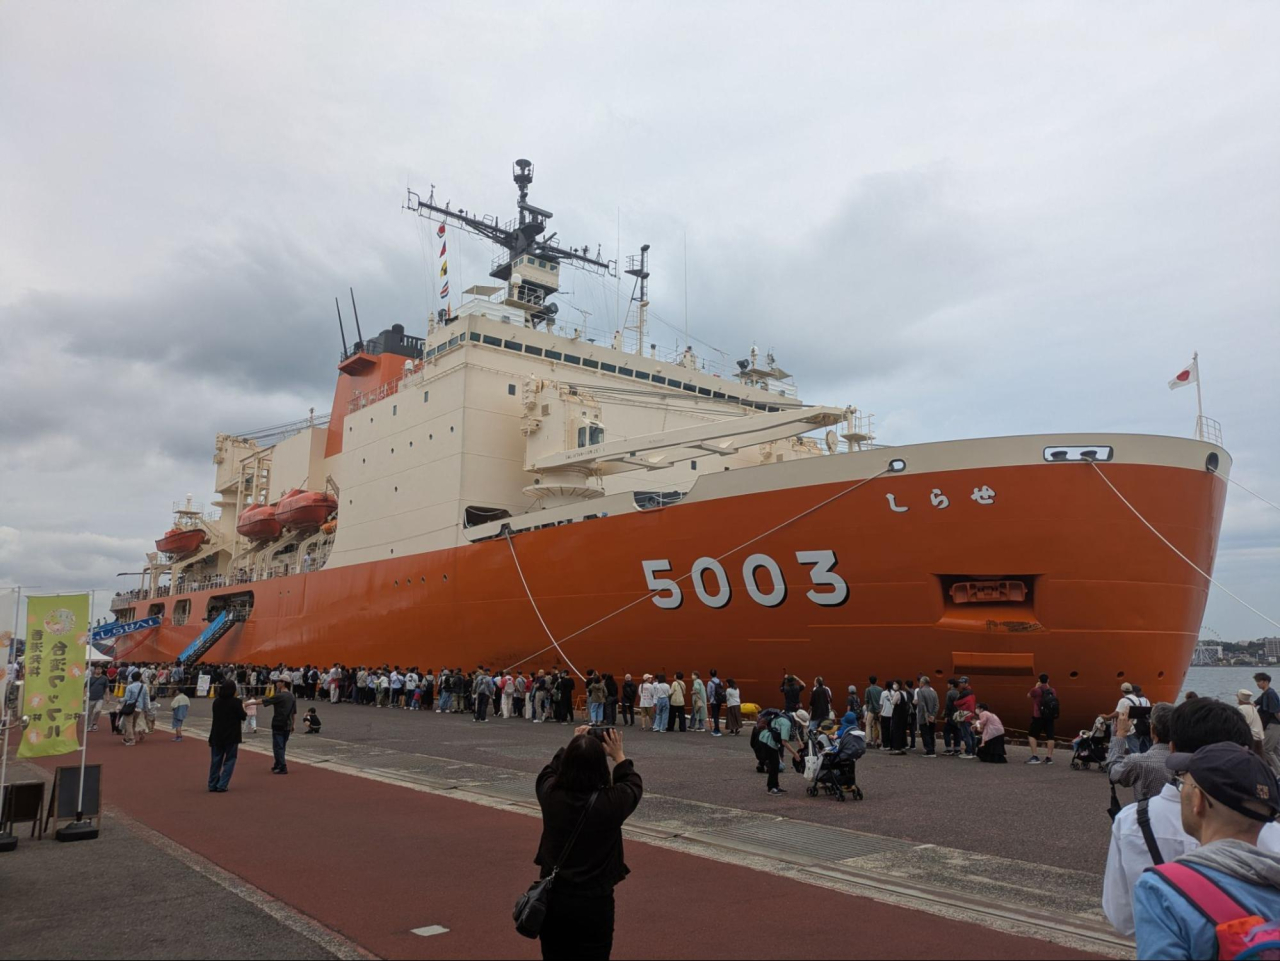
南極へ向かう船の中は、どうなっているのでしょうか?14年ぶりに門司港へ寄港した南極観測船「しらせ」の一般公開に行ってきました。間近で見る全長138mの船体の迫力や、甲板・艦橋などの見学を通して、遠い南極での活動がぐっと身近に。街では南極の氷や石の展示、しらせのレシピを使ったカレーも楽しめるなど、寄港を歓迎する催しが行われました。見学で印象に残ったことや、周辺イベントの様子をご紹介します。
子どもも大笑い、懐かしい物語 プロイスラー作『大どろぼうホッツェンプロッツ』を読み返して
2026.10.13
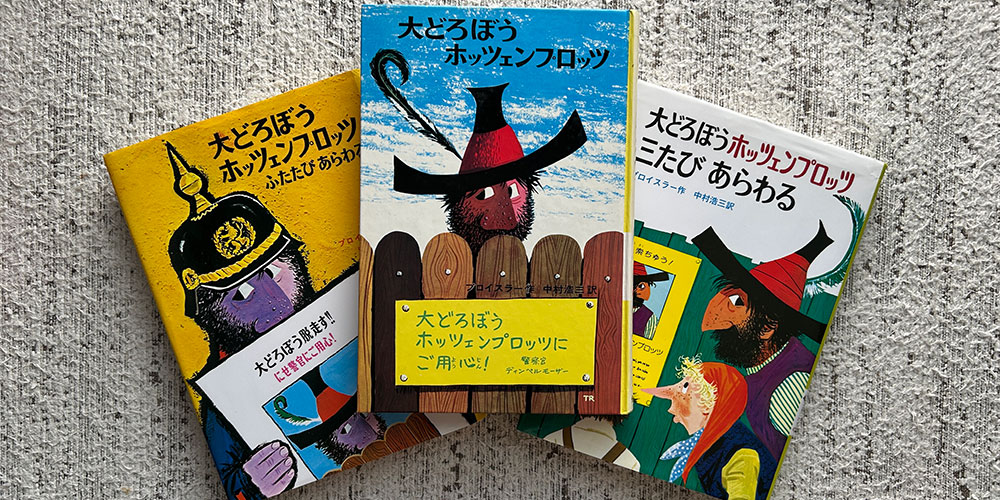
子どもの頃に親しんだ『大どろぼうホッツェンプロッツ』を、小学2年生の子どもに読み聞かせて再発見した物語の魅力。魔法使いと少年の愉快なやりとり、おいしそうな食べ物、ハラハラさせる描写など、三部作それぞれの味わいを紹介します。懐かしい『セロ弾きのゴーシュ』との再会にも触れながら、親子で一緒に笑い、本のおもしろさを分かち合える今の時間を大切にしたいですね。
「出社回帰」の時代に、SUNBITがテレワークを続ける理由
2026.10.05
「出社回帰」が広がる今、SUNBITがテレワークを続ける理由とは?通勤負担の軽減や、家族との時間、休養、自己研鑽など、柔軟な働き方には多くの価値があります。対面交流の良さも取り入れながら、社員の健康と自律性、仕事の成果を大切にするSUNBIT。一人ひとりが力を発揮できる働き方への考えをお伝えします。
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
カテゴリーリスト
アーカイブ
- 2026年10月(3)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索