
Blog
BLOG
2025.09.18
2025年上半期のセキュリティインシデントを振り返る

こんにちは
サンビット情報セキュリティ委員会の吉岡です。
早いもので、2025年度も9月に入り、すでに半年が過ぎようとしています。
さて、今回は上半期(2025年1月~6月)におけるセキュリティインシデントについて書かせていただきます。
【出典】トレンドマイクロ株式会社
グラフから分かるように公開されている2025年1月~6月までのセキュリティインシデントは「247件」で、1日当たり約1.4件の発表ペースであり、4月~6月の「132件」は、1月~3月の「115件」を上回る件数になっています。
また、2024年の同時期の「228件」と比較しても上回る件数になっています。
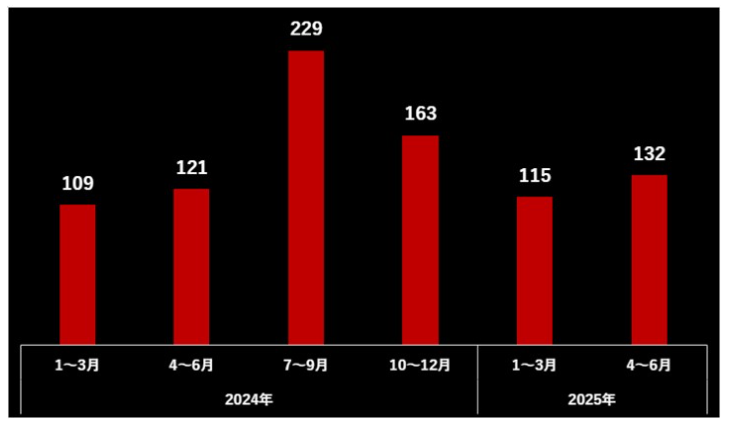
グラフ:国内組織におけるセキュリティインシデント公表件数の推移
セキュリティインシデントの分類別グラフは以下のようになっています。
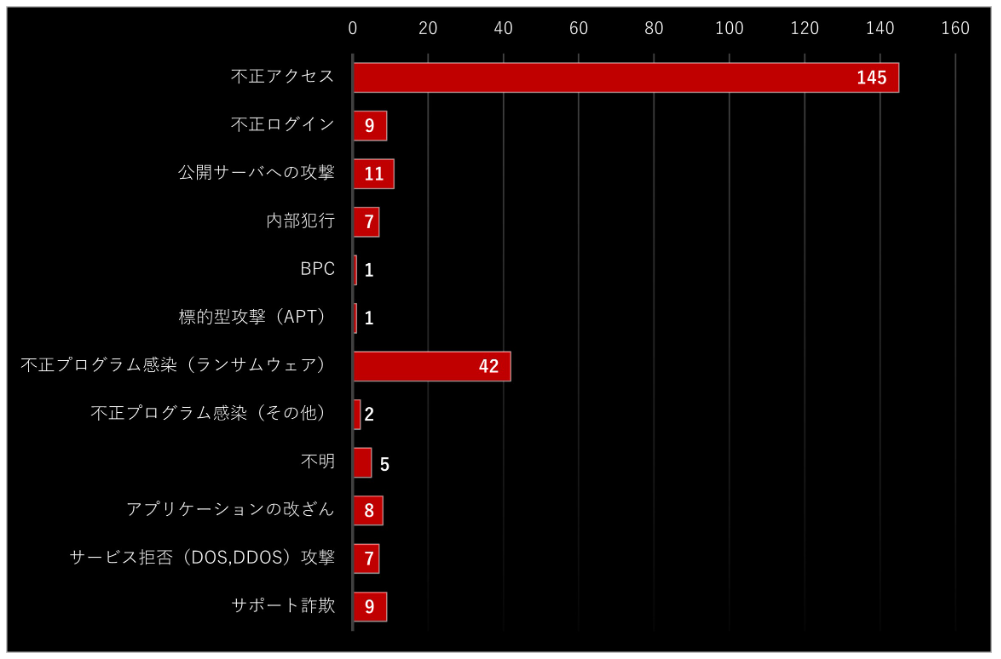
グラフ:2025年1月~6月に国内組織で公開されたセキュリティインシデントの攻撃カテゴリ別分類
「不正アクセス」が最も多い理由としては、被害組織の発表の際に被害詳細が、まだ不明の段階で使用されることが多い表現であり、原因や最終的な攻撃カテゴリが定まらない事例も多く存在することに注意が必要と言われています。
では次に、インシデント公表数のうち2番目に多い「ランサムウェア」については、42件のランサムウェア被害のうち、約8割のランサムウェア被害事例が侵入経路「不明」と報告されているそうです。
特記すべきランサムウェア攻撃のトピックスとして挙げられているのが、クラウド型ファイルストレージサービスである「Amazon S3」上のファイルが直接削除されたことです。つまり、データ暗号化を行うプログラムとしてランサムウェアは用いられていないと言うことになります。発表ではAWSユーザー情報が不正に使用され、削除操作が行われたと言われています。
サンビットの取り組み
ランサムウェアの被害が年々増加している背景には、ランサムウェアを中心としたビジネスモデル「RaaS」が存在し、分業してサイバー攻撃を行うグループが増加しているからだと言われています。複雑化するサイバー攻撃を100%防ぐことはできないと言われる中、私たちは日々インターネット環境を使用し、業務を行っています。
疑わしいと感じるサイト、メール等に十分注意し、情報共有しながら有効にネット環境を利用していきたいと思っています。
最近のエントリー
子どもも大笑い、懐かしい物語 プロイスラー作『大どろぼうホッツェンプロッツ』を読み返して
2026.10.13
子どもの頃に親しんだ『大どろぼうホッツェンプロッツ』を、小学2年生の子どもに読み聞かせて再発見した物語の魅力。魔法使いと少年の愉快なやりとり、おいしそうな食べ物、ハラハラさせる描写など、三部作それぞれの味わいを紹介します。懐かしい『セロ弾きのゴーシュ』との再会にも触れながら、親子で一緒に笑い、本のおもしろさを分かち合える今の時間を大切にしたいですね。
「出社回帰」の時代に、SUNBITがテレワークを続ける理由
2026.10.05
「出社回帰」が広がる今、SUNBITがテレワークを続ける理由とは?通勤負担の軽減や、家族との時間、休養、自己研鑽など、柔軟な働き方には多くの価値があります。対面交流の良さも取り入れながら、社員の健康と自律性、仕事の成果を大切にするSUNBIT。一人ひとりが力を発揮できる働き方への考えをお伝えします。
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】
2026.09.18
生成AIの進化によって、見破ることが難しくなっている「標的型攻撃メール」。差出人の偽装、緊急性をあおる文面、不審な添付ファイルやURLなど、注意すべき4つの特徴を解説します。さらに、社長になりすましてLINEへ誘導する「CEO詐欺」や、MFAの再設定を装う「QRコード詐欺」といった最新手口を紹介し、迅速に報告できる組織づくりの重要性を伝えます。
カテゴリーリスト
アーカイブ
- 2026年10月(2)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索