
Blog
BLOG
2025.11.19
社内への影響が大きいランサムウェア攻撃【第13回 情報セキュリティブログ】

こんにちは
サンビット情報セキュリティ委員会の吉岡です。
11月に入り、つい先日までの猛暑から一転、木枯らしが吹き、気温の変化に体調を崩しやすい季節となりました。
今年に入り、ランサムウェア攻撃に関する大きなニュースを耳にすることが多くなったと感じています。大手飲料メーカーへの攻撃、事務用品の通信販売業社の受注・出荷業務への影響、ランサムウェア攻撃に起因する配送業務への影響と社会活動への甚大な影響が大きく印象に残っています。
【出典】トレンドマイクロ株式会社
「2025年 被害が相次ぐ最新ランサムウェア攻撃の傾向と対策」
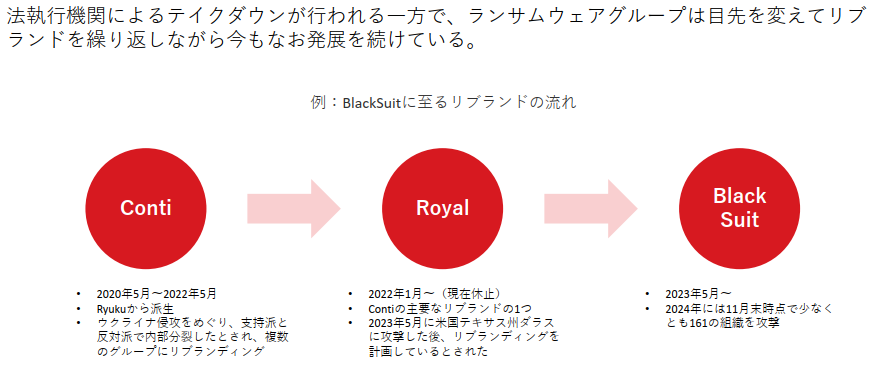
被害拡大の要因として挙げられていたのが以下の事項です。
1.リブランドを繰り返すランサムウェア
2.現在のランサムウェア攻撃 =「Human-Operated」
ネットワークへの侵入
⇒メール経由に加え、VPN経由、RDP経由(脆弱性攻撃、認証突破)やクラウド経由(社内サーバのクラウド移行時の設定ミス)などによる直接侵入が顕著化
侵入後の内部活動
⇒管理者権限と認証情報の窃取、ADサーバの侵入とグループポリシーの悪用、ファイル共有やRDPを利用した横展開、セキュリティ製品の無効化/アンインストール
「Human-Operated」ランサムウェアの特徴
⇒内部活動の各段階で「一般のツールが悪用される」こと
3.ランサムウェアも「サービス化」
RaaS(Ransomware as a Service)ランサムウェア本体や身代金要求のためのインフラ全体をサービスとして他のサイバー犯罪者に提供する「ビジネスモデル」
4.侵入経路も「サービス化」
アクセス権販売(AaaS:Access as a Service)侵入した組織ネットワークへの「アクセス権」を他のサイバー犯罪者に販売・レンタルする「ビジネスモデル」
サンビットの取り組み
サイバー攻撃をする組織が「姿を変え進化」する一方で、最近では自動化されたボットによる攻撃から、対話型による侵入活動に攻撃手法が移りつつあるとされています。ランサムウェア本体から攻撃目的のインフラ全体をサービス化し、対話型攻撃で確立した侵入経路までもサービス化されています。
AI利用による偽情報の巧妙化も急速に進化している状況です。インターネット環境は私たちの仕事、生活において必要不可欠なインフラであり、利用しなくなることはありえません。
一つでも脆弱な環境を無くす対策として、社内掲示板上に脆弱性対応情報を発信しています。
頃の業務においても不審なサイト、見覚えのないメール、怪しいメールには十分な注意と、周りへの呼びかけを継続して行いましょう。
最近のエントリー
子どもも大笑い、懐かしい物語 プロイスラー作『大どろぼうホッツェンプロッツ』を読み返して
2026.10.13
子どもの頃に親しんだ『大どろぼうホッツェンプロッツ』を、小学2年生の子どもに読み聞かせて再発見した物語の魅力。魔法使いと少年の愉快なやりとり、おいしそうな食べ物、ハラハラさせる描写など、三部作それぞれの味わいを紹介します。懐かしい『セロ弾きのゴーシュ』との再会にも触れながら、親子で一緒に笑い、本のおもしろさを分かち合える今の時間を大切にしたいですね。
「出社回帰」の時代に、SUNBITがテレワークを続ける理由
2026.10.05
「出社回帰」が広がる今、SUNBITがテレワークを続ける理由とは?通勤負担の軽減や、家族との時間、休養、自己研鑽など、柔軟な働き方には多くの価値があります。対面交流の良さも取り入れながら、社員の健康と自律性、仕事の成果を大切にするSUNBIT。一人ひとりが力を発揮できる働き方への考えをお伝えします。
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】
2026.09.18
生成AIの進化によって、見破ることが難しくなっている「標的型攻撃メール」。差出人の偽装、緊急性をあおる文面、不審な添付ファイルやURLなど、注意すべき4つの特徴を解説します。さらに、社長になりすましてLINEへ誘導する「CEO詐欺」や、MFAの再設定を装う「QRコード詐欺」といった最新手口を紹介し、迅速に報告できる組織づくりの重要性を伝えます。
カテゴリーリスト
アーカイブ
- 2026年10月(2)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索