
Blog
BLOG
2026.09.18
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】

こんにちは
情報セキュリティ委員会の吉岡です。
私たちのビジネスが多くのお客様やパートナー企業様とつながることができるのは、各自がITツールを正しく活用しているおかげです。しかし、私たちがつながる社会が便利になればなるほど、企業を狙うサイバー脅威もまた、巧妙かつ急速に進化を遂げています。
「セキュリティ対策は、専門部署やIT担当者だけがやればよいもの」ではありません。組織のデータ、そしてお客様からお預かりしている大切な情報を守るためには、従業員一人ひとりの「気づき」と「行動」が、何よりも強力な防御壁となります。近年特に巧妙化し、技術的なセキュリティ対策だけでは防ぎきることが難しくなっている「標的型攻撃メール」について、組織として身につけるべき実践的な対策についてお伝えします。
1.狙われるのは誰か?
「標的型攻撃」とは、不特定多数にバラまくウイルスメールとは異なり、「特定の組織や個人を狙い撃ちにする攻撃」のことです。かつては「官公庁や大手企業だけが狙われるもの」と考えられていましたが、現在の状況は一変しています。近年では、地方公共団体や中小企業、さらには企業の委託先やパートナー企業といった「サプライチェーンの脆弱な繋がり」を狙った攻撃が急増しています。実際に、警察が把握しているだけでも年間4,000件以上の標的型攻撃メールが送信されており、IPA(独立行政法人情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」の組織編においても、第5位にランクインする極めて重大な脅威です。
2.標的型攻撃メールに見られる「4つの基本特徴」
標的型攻撃メールは正当な業務メールを巧妙に模倣しますが、注意深く観察することで幾つかの「不自然な点」を察知することができます。以下の4つの視点を意識し、日々のメール受信時における確認ポイントとしてください。
① 差出人の偽装(誰から届いたか?)
- 実在する取引先や組織内の関係者になりすまして送信されるケースが多く見られます。表示名だけでなく、送信元メールアドレスのドメインまで確認することが重要です。
- 差出人の表示名は組織内の役員や担当者になっているものの、実際の送信アドレスがフリーメールアドレス(例:outlook.jp等)に設定されている。
- 差出人のアドレスと、本文中に記載されている「お問い合わせ先」や「署名」のメールアドレスが異なっている。
- 普段やり取りのない人物や、全く心当たりのない取引先から突然送信されてきている。
② 心理的隙を突く件名・本文(どのような内容か?)
- 受信者に「確認せざるを得ない」と思わせるような緊急性や関心を惹く工夫がなされています。
- 件名に「【緊急】【重要】【至急】」などの言葉が含まれ、受信者の冷静な判断を失わせようとする。
- 業務に関連する「講演依頼」「就活生の履歴書」「クレームへの対応」「福利厚生サービス(特別優待)の案内」など、開かないと業務に支障が出ると錯覚させる内容になっている。
- アカウント情報の更新を理由に、IDやパスワードの入力を急かす。
③ 添付ファイル・リンクURL(不審な仕掛けの有無)
メール本文に表示されているURLの文字列(例:https://example.com)と、実際にマウスカーソルを合わせたときに表示されるリンク先が異なっている。
実行形式ファイル(.exe / .scr / .cplなど)や、ショートカットファイル(.lnk)が添付されている。これらは開くことで不正なプログラムが実行される危険性があります。
一見PDFやExcelのアイコンに見えても、実は拡張子が偽装されている(二重拡張子など)。
④ 文面の違和感(表現や表記の妥当性)
- 一般的なビジネス習慣やこれまでの取引関係と異なる不自然な挨拶や敬語の誤用。
- 「东京オフィス」や「咨询事項」のように、日本語では使われない漢字や、不自然な言い回しが混ざっている。
※留意点:生成AI等の技術進化により、近年は文面のみで偽装を見抜くことが非常に困難になっています。文面に違和感がない場合でも、多角的な視点での確認が必要です。
3.身近に潜む「2大最新手口」のリアルな実態
サイバー攻撃の手口は常に変化しています。特に近年の国内企業・組織を標的とした被害事例において注目すべき「2つの最新手口」をご紹介します。これらは従来の「ファイルを添付して開かせる」手法とは異なる巧妙なプロセスをとっています。
①社長になりすましてLINEへ誘い出す「CEO詐欺」
組織の役員や代表者(CEO)になりすましてメールを送り、最終的に社外のSNSチャネル(LINEなど)へ誘導する巧妙な手口です。
②MFA(多要素認証)再設定を狙う「QRコード詐欺」
クラウドサービス等のシステム通知を装い、多要素認証(MFA)の再設定や認証情報の更新を名目に偽サイトへ誘導する手法です。
4.100%の防御は困難です
どれほど高度なセキュリティソリューションを導入し、システムを最新状態に維持し、教育を徹底したとしても、「標的型攻撃メールを100%完全に遮断・防ぎ切ることは極めて困難である」というのが、現代のセキュリティ対策における共通の認識です。
重要なのは、「事故や巧妙なインシデントは発生し得る」という前提(レジリエンスの発想)に基づき、万が一不審なリンクアクセスやファイル実行が生じた際に、いかに迅速かつ的確に検知・初期対応を行えるかという点にあります。
組織におけるセキュリティ強度の真価は、「一人ひとりが一切のミスを犯さないこと」のみに依存するものではありません。異常や違和感に気づいた際に、即座に社内CSIRTやセキュリティ担当部署へ「躊躇なく報告できる環境・文化(迅速な報告率の向上)」こそが、組織全体への被害拡大を防ぐ最大の鍵となります。
情報セキュリティとは、特定の管理部門のみが構築するものではなく、組織で働く全員が日々の業務において意識を高め、オープンにリスク情報を共有し合える関係性から形成される「組織文化」そのものです。当社におきましても、今後とも強固なセキュリティ基盤と心理的安全性の高い組織文化の醸成に努め、社会やお客様からの信頼に応えてまいります。
最近のエントリー
日本の生産性を阻む「当たり前」を見直す
2026.11.02
長年続いてきた商習慣や人事制度を、「当たり前」と受け入れていないでしょうか。今回は、IT業界の多重下請け構造と役職定年制度について考えます。技術者を育て、顧客に提供する価値を高めること。当社の取り組みも交えながら、中小企業が生産性向上と賃上げを両立するために、見直すべき課題をお伝えします。
独自の音声入力アプリを作成してみた
2026.10.26
便利な音声入力アプリを、社内のみんなにも使ってほしい。でも、全社員分の利用料を考えると導入をためらってしまう――。そんな課題をきっかけに、AIエージェントを使って独自のアプリを作ってみました。いきなりコードを書かせず、まずは課題と設計を整理することからスタート。実装やテスト、不具合の修正を経て、1日である程度使える形になるまでの進め方を紹介します。「作るか、買うか」を考えるヒントになる開発体験記です。
門司港で南極観測船「しらせ」を見学してきました
2026.10.19
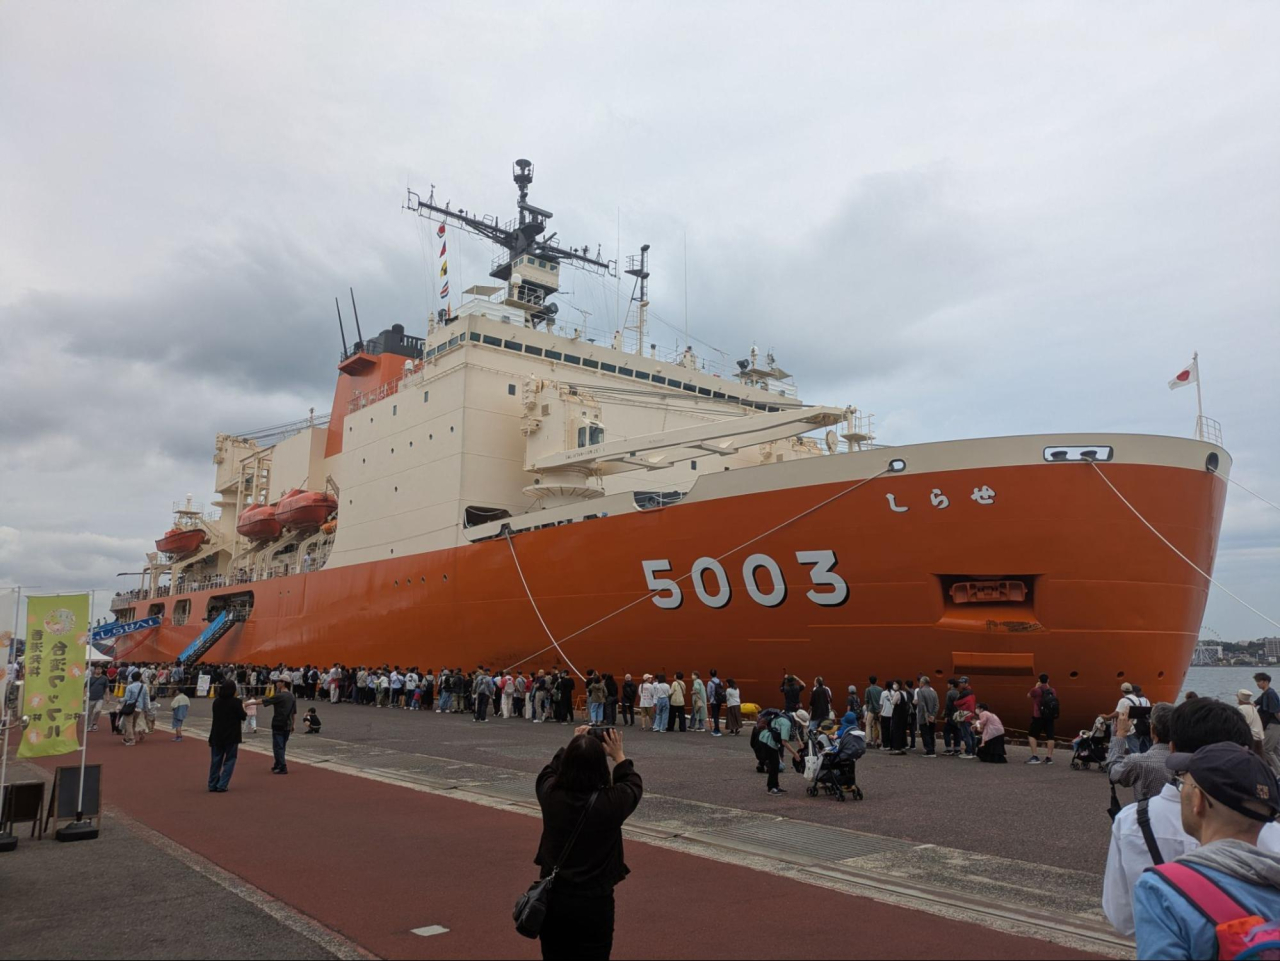
南極へ向かう船の中は、どうなっているのでしょうか?14年ぶりに門司港へ寄港した南極観測船「しらせ」の一般公開に行ってきました。間近で見る全長138mの船体の迫力や、甲板・艦橋などの見学を通して、遠い南極での活動がぐっと身近に。街では南極の氷や石の展示、しらせのレシピを使ったカレーも楽しめるなど、寄港を歓迎する催しが行われました。見学で印象に残ったことや、周辺イベントの様子をご紹介します。
子どもも大笑い、懐かしい物語 プロイスラー作『大どろぼうホッツェンプロッツ』を読み返して
2026.10.13
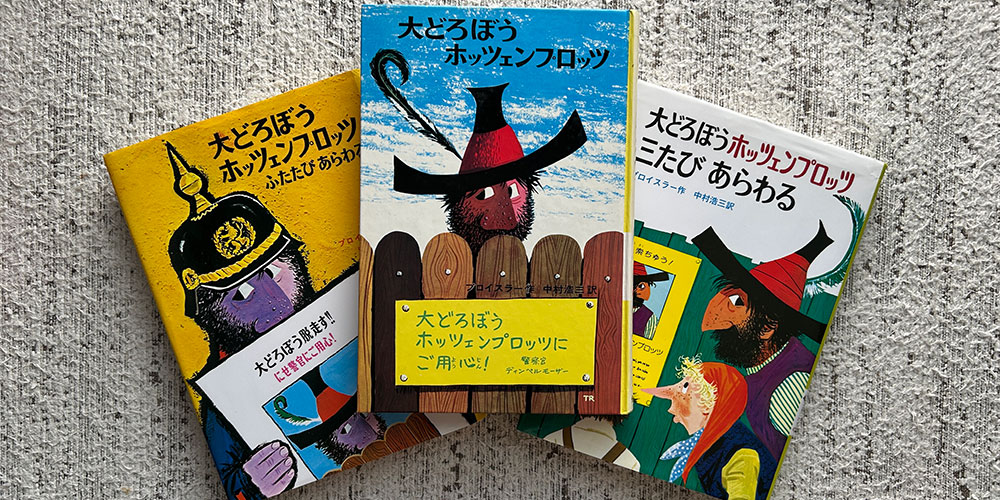
子どもの頃に親しんだ『大どろぼうホッツェンプロッツ』を、小学2年生の子どもに読み聞かせて再発見した物語の魅力。魔法使いと少年の愉快なやりとり、おいしそうな食べ物、ハラハラさせる描写など、三部作それぞれの味わいを紹介します。懐かしい『セロ弾きのゴーシュ』との再会にも触れながら、親子で一緒に笑い、本のおもしろさを分かち合える今の時間を大切にしたいですね。
カテゴリーリスト
アーカイブ
- 2026年11月(1)
- 2026年10月(4)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索