
Blog
BLOG
2026.09.24
接続アプリケーションから外部クライアントアプリケーションへの移行

こんにちは、CS部の平石です。
Salesforceのバージョンアップに伴い、様々な仕様やセキュリティの変更が発生し、その都度対応に追われているエンジニアの皆様もいらっしゃるかと思います。
今回はバージョンSpring’26以降、新規接続アプリケーションの作成が制限されるようになりましたので、新たに次世代の接続アプリである外部クライアントアプリケーションによる外部システムとの連携について紹介したいと思います。
外部クライアントアプリケーションとは、APIとセキュリティプロトコルを利用して、外部アプリケーションをSalesforceと統合することができる外部システム連携のためのアプリケーションです。
認証方法はパスワードの送信が不要なクライアントログイン情報フローやJWTフローログインフローなど様々な方法がありますが、今回はクライアントログイン情報フローを使用した方法を紹介します。
1.外部クライアントアプリケーションの作成
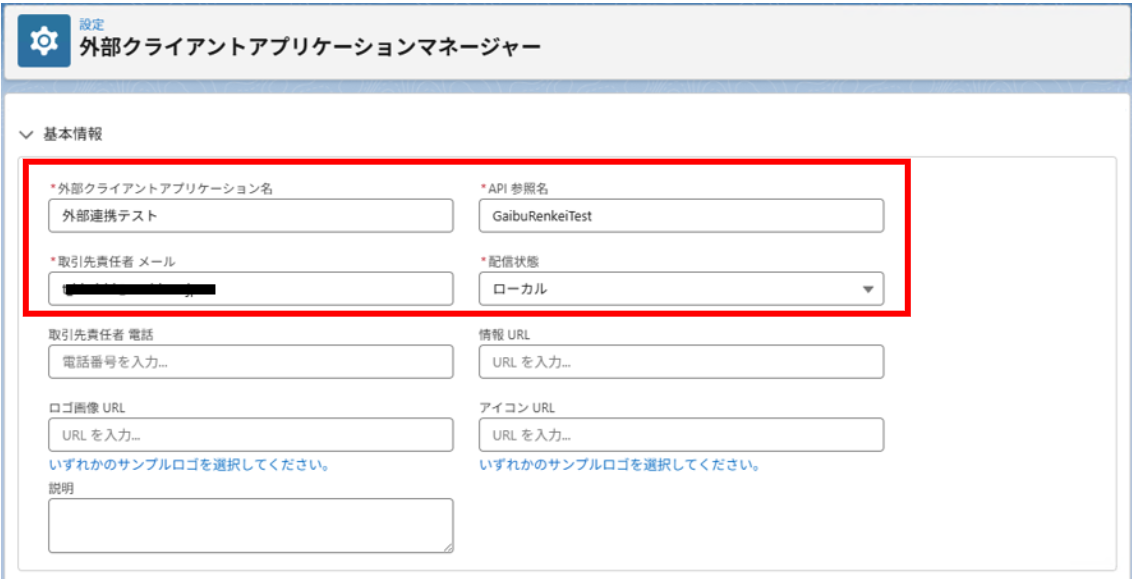
Salesforceの設定メニューから外部クライアントアプリケーションを開き、新規作成をします。下記のように、設定項目を入力し保存します。
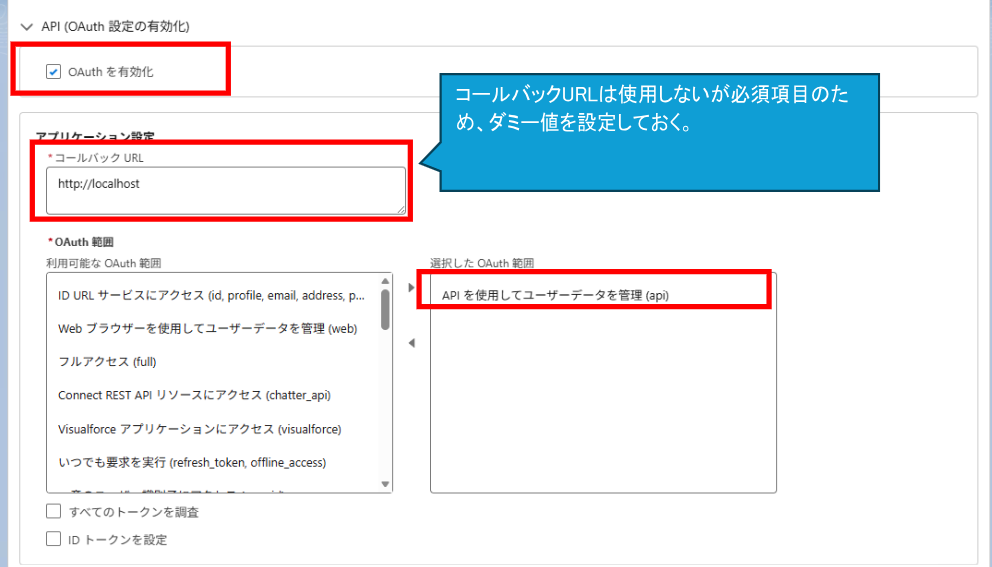
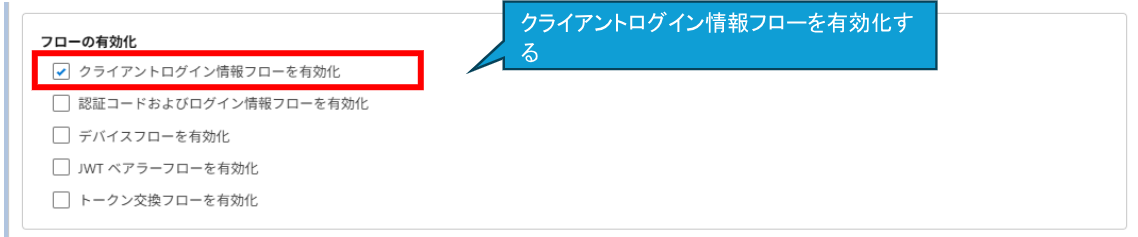
保存後、ポリシーの編集を行います。
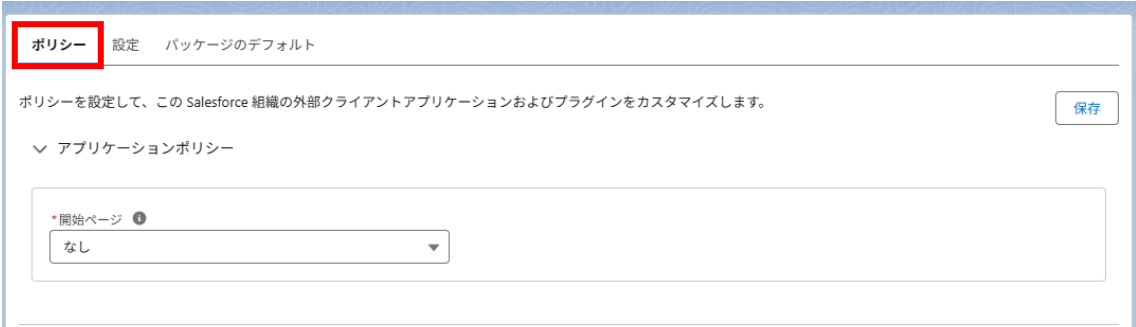
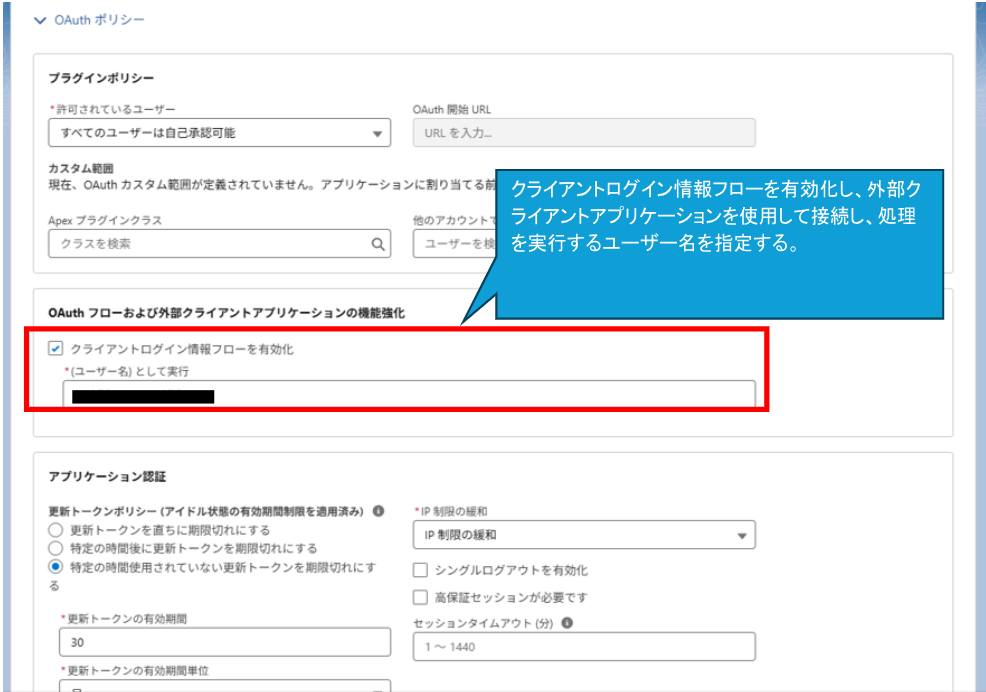
ポリシーの保存ができたら、再度、外部クライアントアプリケーションの設定タブに移動し、コンシューマーの鍵と秘密を取得します。
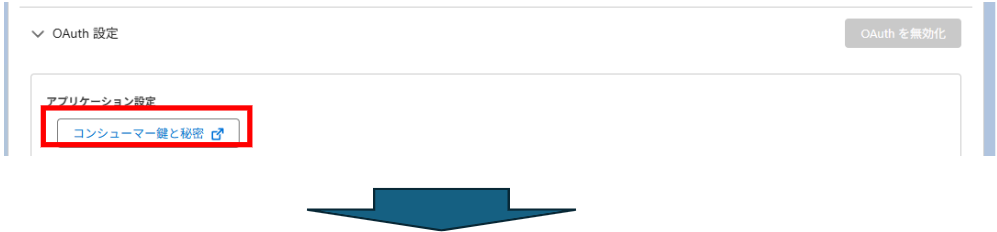
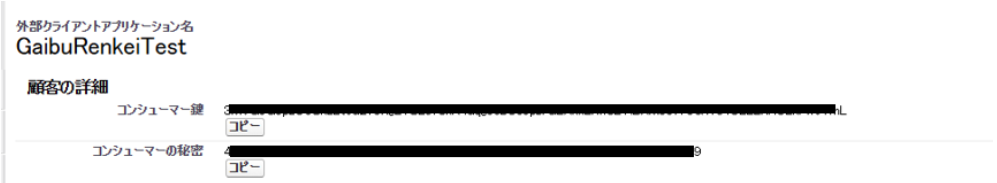
IDを検証後(再度ログイン情報の入力が求められます)、コンシューマーの秘密と鍵が表示されます。
2.Chrome拡張機能でAPIのテスト実施
それでは、取得したコンシューマーの鍵と秘密を使用して、REST APIの認証の確認を行います。今回はChromeの拡張機能であるTalend API Tester(Free Edition)で接続の確認を実施します。
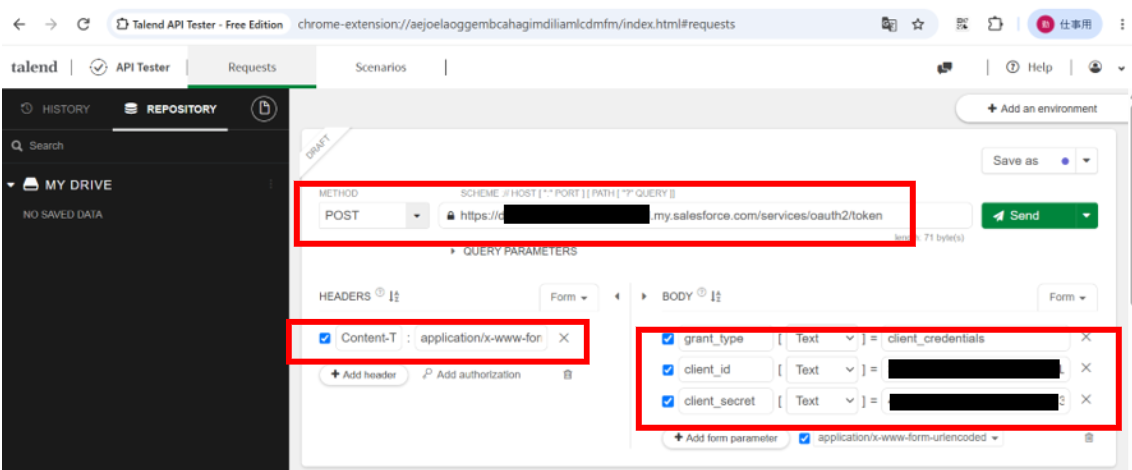
METHODに「POST」を指定し、SCHEMEに「https://[私のドメイン名].my.salesforce.com/services/oauth2/token」を指定します。HEADERSのContent-Typeには「application/x-www-form-urlencoded」を指定し、BODYのgrant_typeに「client_credentials」、client_idに1.の手順で取得したコンシューマーの鍵を、client_secretにコンシューマーの秘密を指定します。これでSendボタンを押下すると、access_tokenを取得することができます。
▼リクエスト
▼レスポンス
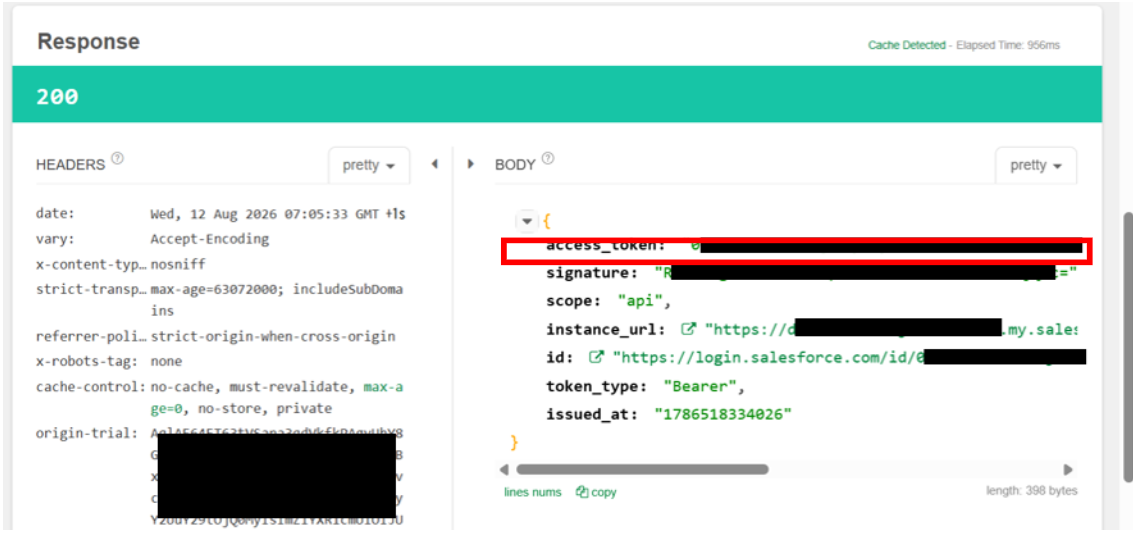
こうして取得したaccess_tokenを使用して接続した組織に対してREST APIを通じてデータの取得や操作が可能となります。
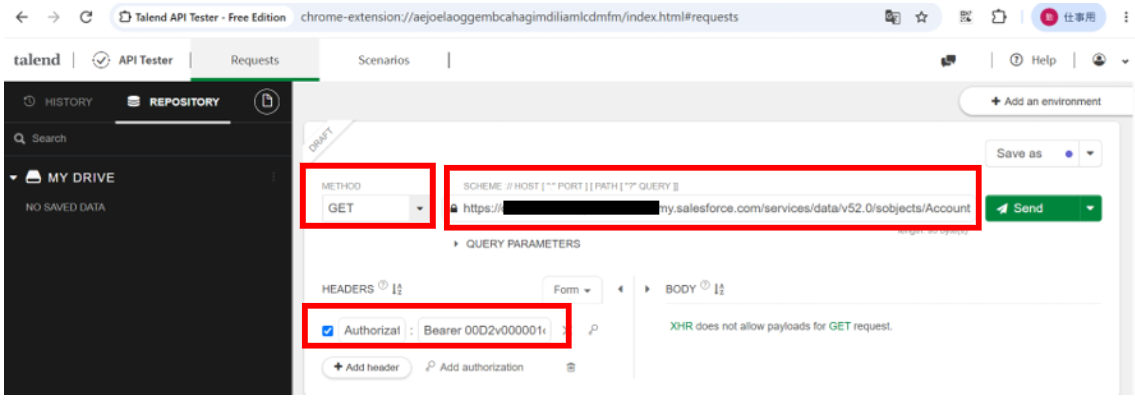
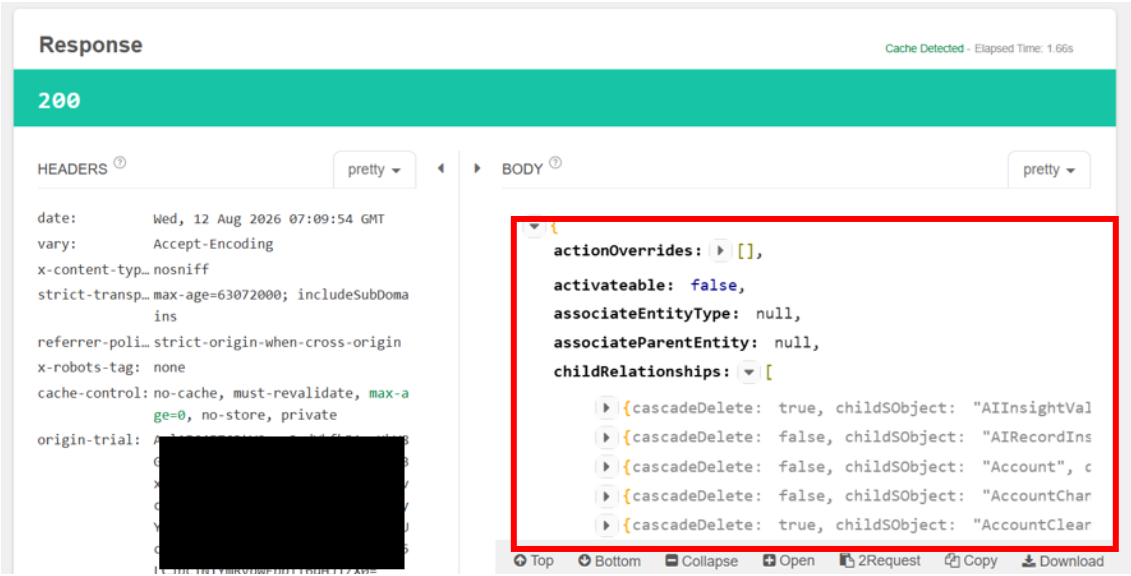
試しに、組織からAccountのデータを取得してみましょう。METHODに「GET」、SCHEMEに「https://[私のドメイン名].my.salesforce.com/services/data/v52.0/sobjects/Account/describe」を指定し、HEADERSのAuthorizationに「Bearer [取得したaccess_token]」(Bearerとaccess_tokenの間には半角スペースが必要です)を指定してSendボタンを押下すると、ResponseのBODYにAccountの情報が取得できます。
▼リクエスト
▼レスポンス
いかがでしたでしょうか。外部クライアントアプリケーションを使用すれば、ユーザーのパスワードの流出も防ぐことができ、堅牢な外部システム連携を構築できます。ユーザーのログイン時に2段階認証が求められるのが一般的になるなど、今後もユーザーの認証方法がアップデートされることは度々発生すると思われます。その都度、ベストな方法を用いてアプリをアップデートしていかなければなりません。
最後になりましたが、私のCS部としてのブログは今回が最後の執筆となります。一旦Salesforceの開発からは離れますが、またエンジニアの一人として別の分野でも有益な情報を共有出来たらいいなと思います。最後まで読んでくださり、ありがとうございました。
最近のエントリー
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】
2026.09.18
生成AIの進化によって、見破ることが難しくなっている「標的型攻撃メール」。差出人の偽装、緊急性をあおる文面、不審な添付ファイルやURLなど、注意すべき4つの特徴を解説します。さらに、社長になりすましてLINEへ誘導する「CEO詐欺」や、MFAの再設定を装う「QRコード詐欺」といった最新手口を紹介し、迅速に報告できる組織づくりの重要性を伝えます。
ラージボール卓球 ~2026年度 男女および級別ダブルス卓球大会~
2026.09.14
昨年度優勝した相性の良い大会で、今年もA級男子ダブルスの上位進出を目指して熱戦に挑みました。予選で完敗したペアへの雪辱、前回の決勝相手との接戦を経て、結果は見事準優勝。パートナーとの連携が勝敗を左右するダブルスならではの難しさや、決勝で攻略できなかった「カットマン」への新たな闘志をつづります。
会社を続けるということ ~企業寿命30年説と創立80周年~
2026.09.07
会社が長く存続することは、決して当たり前ではありません。取引先の破産を知った時期に迎えた、親会社・橋口電機の創立80周年。企業寿命30年説や橋口電機が幾度もの経済危機を乗り越えてきた歴史を振り返りながら、堅実な財務基盤と変化への挑戦を両立し、SUNBITが長寿企業として歩み続けるための経営について綴ります。
カテゴリーリスト
アーカイブ
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索