
Blog
BLOG
2018.06.08
最近気になったセキュリティニュース


サービス&ソリューショングループ営業の本多です。
セキュリティをテーマにブログを書きました。
一口にセキュリティと言いましても範囲が広いのですが、とりあえず最近のセキュリティ関連のニュースで私が個人的に気になったものをいくつかご紹介したいと思います。
関連記事
ランサムウェア
昨年世界中で猛威を振るった「WannaCry」によって、マルウェアの一種であるランサムウェアという言葉の知名度が一気に上がったと思います。
2016年はランサムウェア元年と呼ばれていました。
PCに保存されているファイルを人質に身代金を要求することがこのウイルスの特徴ですが、最近では変わったものも発生しているようです。
「身代金の代わりに、とあるオンラインゲームを1時間やれ」と要求される。
ゲームを1時間やるだけでファイルを元に戻してくれるのであれば良心的とも言えますね。
身代金を払ったのにファイルを戻してくれない
ハッカー側の知識不足で元に戻す技術がない場合や、そもそもファイルを削除されてしまう仕組みのため、ウイルスに感染した時点で復元不可能となるものもあるそうです。
もし感染してしまっても身代金は払わない、というのが鉄則です。
オリンピックとサイバー攻撃
オリンピックやサッカーW杯などの世界的なイベントでは、開催国はサイバーテロの標的となっており、華々しい舞台の裏側では常にハッカーとの戦いが繰り広げられています。
近年の夏季オリンピックでは、
2012年ロンドン夏季オリンピック 開催期間2週間で2億2100万件のサイバー攻撃
2016年リオ夏季オリンピック 数千万件のサイバー攻撃
があったと言われています。
では、2020年の東京オリンピックはというと、モバイル機器・IoT機器の普及、サイバー攻撃技術の進化から、過去最大級の攻撃が行われるという見方もあります。
開催地域は関東圏ですが、国内全域で訪日観光客が増加すると見られていることから地方への攻撃も増えると予測されています。
GDPR(EU一般データ保護規則)
2018年5月25日に施行されたこの法規則は、セキュリティ業界で、最近かなり大きなニュースとして取り上げられています。
簡単に説明しますと、日本でいうところの個人情報保護法を厳しくしたEU版というものです。
EUに拠点がある日本企業はもちろん対象ですが、EUに商品やサービスを提供している企業をも対象に、厳しい個人情報の管理を義務付けられています。
また、違反した場合に巨額の制裁金が課せられる可能性があることが大きなポイントです。
トレンドマイクロ社によると、本規制の対象となる日本企業で、かつ内容を理解している担当者に対しての調査で、対策が十分と回答したのはわずか10%と、対応の遅れが懸念されています。
ビジネスメール詐欺
サイバー攻撃は常に進化しており、新しい攻撃手法が次々に出てきていますが、その中でも特に最近注目されているのがビジネスメール詐欺です。
ビジネスメール詐欺は企業版振り込め詐欺と言われています。
2017年12月に国内大手航空会社のJALが3億8千万円もの被害にあったのはかなりの衝撃でした。
最後に
インターネットの利用はますます進み、便利な世の中になっていますが、ネットを使うということは、常に危険と隣り合わせでもあるということは忘れずにいたいものです。
また、当社ではサイバー攻撃の被害に遭う中小企業様を少しでも減らせるよう必要な知識をお知らせするセキュリティセミナーを開催しています。
次回は7月19日に佐賀市内で行います。
セキュリティ対策が重要ということは分かっていても具体的に何が必要なのか、どのような知識を持っていれば良いのか
いまいち分からないとお思いの経営者様、セキュリティ担当者の方などを対象に初歩となる基礎知識を知っていただくセミナーです。
詳細は近日中に弊社メルマガおよびHPでお知らせさせていただきます。
最近のエントリー
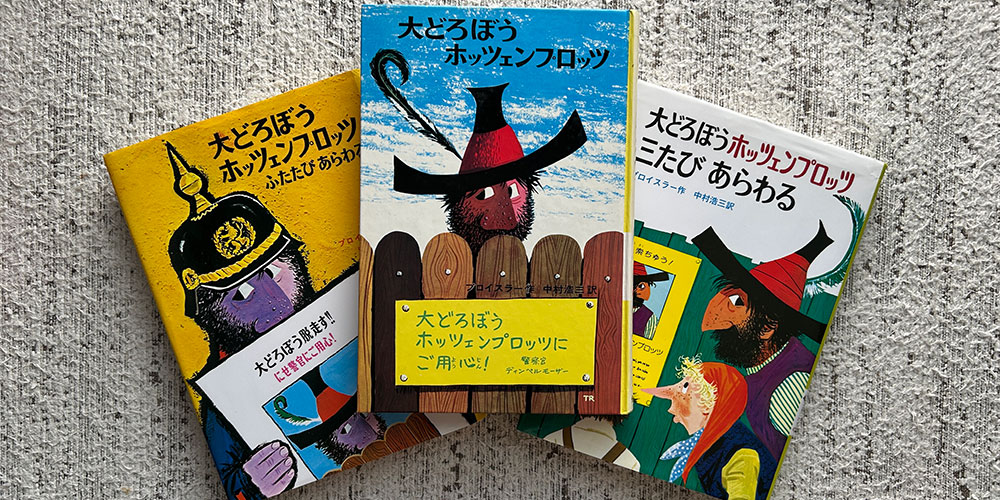
子どもも大笑い、懐かしい物語 プロイスラー作『大どろぼうホッツェンプロッツ』を読み返して
2026.10.13
子どもの頃に親しんだ『大どろぼうホッツェンプロッツ』を、小学2年生の子どもに読み聞かせて再発見した物語の魅力。魔法使いと少年の愉快なやりとり、おいしそうな食べ物、ハラハラさせる描写など、三部作それぞれの味わいを紹介します。懐かしい『セロ弾きのゴーシュ』との再会にも触れながら、親子で一緒に笑い、本のおもしろさを分かち合える今の時間を大切にしたいですね。
「出社回帰」の時代に、SUNBITがテレワークを続ける理由
2026.10.05
「出社回帰」が広がる今、SUNBITがテレワークを続ける理由とは?通勤負担の軽減や、家族との時間、休養、自己研鑽など、柔軟な働き方には多くの価値があります。対面交流の良さも取り入れながら、社員の健康と自律性、仕事の成果を大切にするSUNBIT。一人ひとりが力を発揮できる働き方への考えをお伝えします。
接続アプリケーションから外部クライアントアプリケーションへの移行
2026.09.24
SalesforceのSpring ’26以降、新規作成が制限される「接続アプリケーション」に代わり、次世代の「外部クライアントアプリケーション」を利用する方法を解説します。クライアントログイン情報フローの設定から、Talend API Testerを使ったアクセストークンの取得、REST APIによるAccount情報の取得まで、実際の手順に沿って紹介します。
AI時代の新たな脅威!「標的型攻撃メール」【第17回 情報セキュリティブログ】
2026.09.18
生成AIの進化によって、見破ることが難しくなっている「標的型攻撃メール」。差出人の偽装、緊急性をあおる文面、不審な添付ファイルやURLなど、注意すべき4つの特徴を解説します。さらに、社長になりすましてLINEへ誘導する「CEO詐欺」や、MFAの再設定を装う「QRコード詐欺」といった最新手口を紹介し、迅速に報告できる組織づくりの重要性を伝えます。
カテゴリーリスト
アーカイブ
- 2026年10月(2)
- 2026年09月(4)
- 2026年08月(4)
- 2026年07月(5)
- 2026年06月(5)
- 2026年05月(5)
- 2026年04月(5)
- 2026年03月(6)
- 2026年02月(4)
- 2026年01月(5)
- 2025年12月(5)
- 2025年11月(7)
- 2025年10月(4)
- 2025年09月(8)
- 2025年08月(6)
- 2025年07月(7)
- 2025年06月(7)
- 2025年05月(7)
- 2025年04月(6)
- 2025年03月(8)
- 2025年02月(6)
- 2025年01月(6)
- 2024年12月(7)
- 2024年11月(7)
- 2024年10月(6)
- 2024年09月(8)
- 2024年08月(6)
- 2024年07月(8)
- 2024年06月(6)
- 2024年05月(7)
- 2024年04月(7)
- 2024年03月(7)
- 2024年02月(8)
- 2024年01月(8)
- 2023年12月(9)
- 2023年11月(9)
- 2023年10月(8)
- 2023年09月(7)
- 2023年08月(8)
- 2023年07月(9)
- 2023年06月(8)
- 2023年05月(7)
- 2023年04月(6)
- 2023年03月(6)
- 2023年02月(6)
- 2023年01月(6)
- 2022年12月(6)
- 2022年11月(6)
- 2022年10月(7)
- 2022年09月(6)
- 2022年08月(7)
- 2022年07月(6)
- 2022年06月(7)
- 2022年05月(7)
- 2022年04月(6)
- 2022年03月(6)
- 2022年02月(6)
- 2022年01月(7)
- 2021年12月(6)
- 2021年11月(7)
- 2021年10月(6)
- 2021年09月(6)
- 2021年08月(7)
- 2021年07月(6)
- 2021年06月(6)
- 2021年05月(7)
- 2021年04月(6)
- 2021年03月(7)
- 2021年02月(6)
- 2021年01月(6)
- 2020年12月(6)
- 2020年11月(6)
- 2020年10月(5)
- 2020年09月(4)
- 2020年08月(5)
- 2020年07月(5)
- 2020年06月(5)
- 2020年05月(4)
- 2020年04月(4)
- 2020年03月(6)
- 2020年02月(4)
- 2020年01月(4)
- 2019年12月(4)
- 2019年11月(4)
- 2019年10月(4)
- 2019年09月(5)
- 2019年08月(2)
- 2019年07月(5)
- 2019年06月(4)
- 2019年05月(3)
- 2019年04月(5)
- 2019年03月(4)
- 2019年02月(4)
- 2019年01月(4)
- 2018年12月(4)
- 2018年11月(4)
- 2018年10月(5)
- 2018年09月(4)
- 2018年08月(4)
- 2018年07月(5)
- 2018年06月(5)
- 2018年05月(4)
- 2018年04月(5)
- 2018年03月(5)
- 2018年02月(6)
- 2018年01月(5)
- 2017年12月(5)
- 2017年11月(4)
- 2017年10月(4)
- 2017年09月(2)
- 2017年08月(3)
- 2017年07月(1)
- 2017年05月(2)
- 2017年04月(5)
- 2017年03月(5)
ブログ内検索


検 索